LXD va MicroCloud xavfsizlik teshigi: xakerlar kalitsiz kirishmoqda
Canonical LXD va MicroCloud'dagi CVSS 10.0 zaifligi hujumchilarga yopiq kalitsiz ishonchli mijoz qiyofasida kirish imkonini bermoqda.
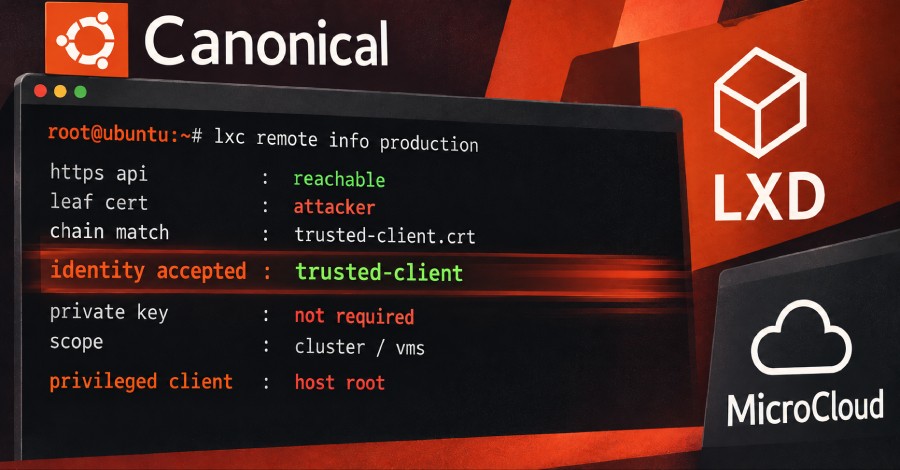
Canonical kompaniyasining LXD va MicroCloud mahsulotlarida topilgan kritik zaiflik CVSS шкаласи bo'yicha eng yuqori — 10.0 ball bilan baholandi. Bu xatolik hujumchiga ishonchli mijozning maxfiy yopiq kalitisiz ham tizimga kirish va uning huquqlarini o'zlashtirish imkonini beradi.
- Zaiflik CVSS bo'yicha 10.0 ballga ega
- Canonical LXD va MicroCloud mahsulotlari ta'sirlangan
- Hujumchi yopiq kalitsiz tizimga kira oladi
- HTTPS API'ga tarmoq orqali kirish va ommaviy sertifikat talab qilinadi
Zaiflikning ishlash mexanizmi
Ushbu hujumni amalga oshirish uchun tajovuzkor tarmoq orqali HTTPS API'ga ulanishi hamda qurbon bo'lgan ishonchli mijozning ommaviy sertifikatiga ega bo'lishi kerak. Boshqa maxfiy ma'lumotlar talab qilinmaydi.
Tizimga kirib olgach, hujumchi o'sha mijozdek ish tutib, butun klaster va uning ichidagi virtual mashinalarga to'liq kirish huquqiga ega bo'ladi. Bu esa infratuzilma xavfsizligiga jiddiy xavf tug'diradi.
Shuningdek o‘qingCVE-2026-98432: Linux TCP stekida topilgan xavfli Use-After-Free zaifligiXavfsizlikni ta'minlash choralari
Bunday kritik darajadagi zaifliklar aniqlanganda, tizim ma'muriyatidan tezkor harakatlar talab etiladi. Canonical tomonidan taqdim etiladigan xavfsizlik yangilanishlarini o'rnatish asosiy vazifa hisoblanadi.
Tarmoq ekranlari va kirish huquqlarini qat'iy nazorat qilish orqali ham bunday xavflarning oldini olish muhim ahamiyat kasb etadi.
IT mutaxassislari uchun ahamiyati
Bulutli texnologiyalar va virtualizatsiya vositalaridagi bunday bo'shliqlar biznes infratuzilmasiga katta zarar yetkazishi mumkin. Shuning uchun dasturiy ta'minotlarni o'z vaqtida yangilab borish zarur.
Manba: The Hacker News