cPGuard: Взлом канала обновлений для заражения Linux серверов
Хакеры взломали систему обновлений безопасности cPGuard 2 ноября и распространили бэкдор для кражи хэшей паролей на серверах Linux.
·1 мин. чтения
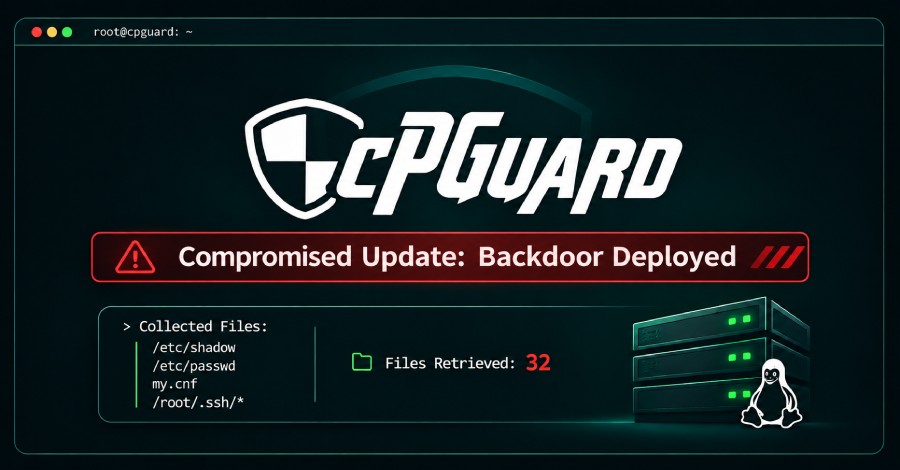
Компания OPSSHIELD выпустила официальное предупреждение об инциденте безопасности, затронувшем инструмент защиты cPGuard. 2 ноября злоумышленники смогли получить несанкционированный доступ к каналу обновлений сервиса. В результате атаки клиентам Linux-серверов был разослан вредоносный скрипт.
- Атака на систему обновлений cPGuard произошла 2 ноября
- Вредоносный скрипт устанавливал бэкдор на целевые серверы Linux
- Злоумышленники собирали и выгружали хэши паролей и другие конфиденциальные файлы
- Уязвимость затрагивает версию cPGuard 5.88.25 и более поздние релизы
Детали инцидента безопасности Согласно заявлению разработчиков из OPSSHIELD, взлом канала обновлений позволил злоумышленникам внедрить вредоносный код в легитимный процесс доставки обновлений. Серверы клиентов, которые выполнили полученный скрипт, автоматически установили бэкдор. Это дало злоумышленникам возможность получить удаленный доступ к инфраструктуре. В ходе атаки вредоносное ПО занималось сбором критически важных данных. В частности, пострадали хэши паролей пользователей и другие конфиденциальные файлы, хранящиеся на зараженных узлах. Часть похищенных данных уже была выгружена злоумышленниками с серверов.
Последствия для администраторов и бизнеса Этот инцидент демонстрирует растущие риски цепочки поставок в сфере кибербезопасности, когда средства защиты сами становятся вектором атаки. Администраторам, использующим cPGuard версий 5.88.25 и выше, необходимо срочно проверить свои системы на наличие признаков взлома, сменитькомпрометированные учетные данные и установить последние патчи безопасности от вендора.
Источник: The Hacker News