Lenovo ThinkPlus FU100: barmoq iziga ega fleshka odatiy SD-karta bo'lib chiqdi
Tadqiqotchi Lenovo ThinkPlus FU100 himoyalangan fleshka ichida oddiy shifrlanmagan SD-karta yashiringanini aniqladi. Sun'iy intellekt esa boshqa qurilmalardan zaiflik topdi.
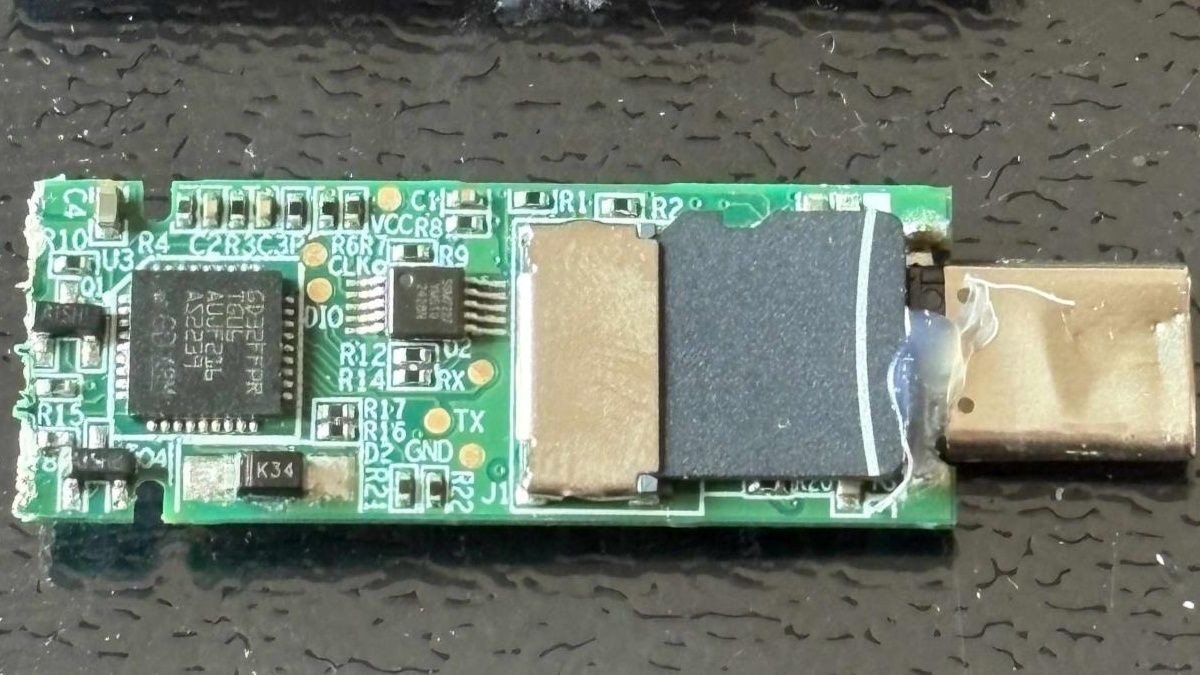
Tadqiqotchi Syushen Li Lenovo kompaniyasining mashhur barmoq izi skaneriga ega ThinkPlus FU100 USB-fleshkasida jiddiy muammolar borligini aniqladi. AES-256 shifrlash texnologiyasiga ega deb sotilgan ushbu qurilma aslida oddiy SD-kartadan iborat bo'lib chiqdi. Barmoq izi skaneri faqat USB ulanishini ochib berar ekan, fleshka ichidagi ma'lumotlar esa umuman shifrlanmagan.
- Lenovo ThinkPlus FU100 fleshkasi korpusi ichida oddiy, shifrlanmagan SD-kartani yashirgan.
- OpenAI Codex sun'iy intellekti boshqa xavfsiz USB mahsulotlaridan qattiq kodlangan kalitlar va eshikchalarni topishga yordam berdi.
- Lenovo TSD303 tashqi SSD qurilmasi parolni USB orqali ochiq matnda uzatgan.
- Mutaxassisning ta'kidlashicha, ko'plab "apparat xavfsizligi" va'dalari shunchaki marketingdan iborat.
Muammoning tafsilotlari va Lenovo choralari
ThinkPlus FU100 bo'yicha ilk tahlillar o'tgan yili o'tkazilgan bo'lib, keyinchalik Lenovo qurilmani almashtirish yoki mikrochiplarni yangilash uchun servis markazlariga murojaat qilishni tavsiya qildi. Ushbu jarayon foydalanuvchilar uchun noqulayliklar tug'dirdi, chunki ma'lumotlarni oldindan zaxiralash va xotirani tozalash talab etildi. Kompaniya xavfsizlik darajasini yuqori deb baholab, lokal foydalanuvchilar avtorizatsiyani chetlab o'tishi mumkinligini tan oldi.
Shuningdek, Lenovo TSD303 tashqi SSD qurilmasida ham xato topildi. Garchi ma'lumotlar shifrlangan bo'lsa-da, qurilma to'g'ri parolni dastur solishtirishi uchun ochiq holda USB orqali yuborgan. Dastlabki dasturiy yangilanishlar ham teskari muhandislik orqali osonlikcha buzib kirilishi mumkin bo'lib chiqqan.
Shuningdek o‘qingLenovo ThinkPlus FU100 fleshkalari shifrlanmagani aniqlandiSun'iy intellektning tahlildagi roli
Tadqiqot davomida Li boshqa ishlab chiqaruvchilarning himoya mexanizmlarini o'rganish uchun OpenAI Codex sun'iy intellekt vositasidan foydalandi. Netac vositalaridagi qattiq kodlangan kalitlar va log fayllarga yozilgan parollar sun'iy intellekt yordamida bor-yo'g'i yetti daqiqada aniqlandi. KakaSoft va Nexcopy himoya vositalari ham shunga o'xshab qisqa vaqt ichida chetlab o'tildi.
Ushbu holatlar mijoz tomonidan amalga oshiriladigan tekshiruvlar hech qachon mutlaq xavfsizlikni kafolatlamasligini ko'rsatadi. Ekspertlar ishlab chiqaruvchilarning xavfsizlik da'volarini har doim mustaqil ravishda tekshirib ko'rish muhimligini eslatmoqda.
Manba: Latest from Tom's Hardware