Lenovo ThinkPlus FU100: флешка с отпечатком пальца оказалась обычной SD-картой
Исследователь выяснил, что защищенная флешка Lenovo ThinkPlus FU100 содержит лишь простую SD-карту без шифрования, а ИИ помогло найти бэкдоры в других накопителях.
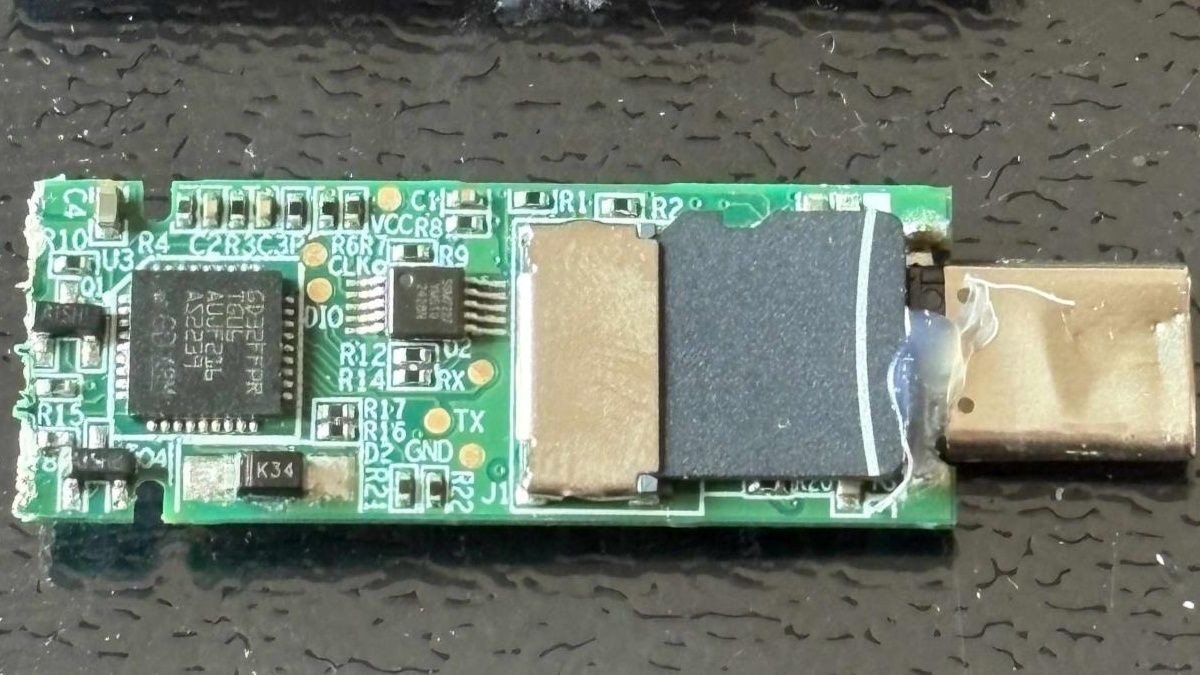
Безопасность популярных аппаратных решений снова оказалась под вопросом после того, как исследователь Сюшен Ли обнаружил серьезные проблемы в защищенных накопителях Lenovo. Модель Lenovo ThinkPlus FU100 со сканером отпечатков пальцев, которая продавалась как устройство с шифрованием AES-256, внутри оказалась обычной SD-картой. Сканер отпечатков лишь разблокировал USB-соединение, а реального шифрования данных не происходило.
- Lenovo ThinkPlus FU100 содержит незашифрованную SD-карту внутри корпуса.
- ИИ-инструмент OpenAI Codex помог выявить жестко закодированные ключи и бэкдоры в других защищенных USB-продуктах.
- Внешний SSD Lenovo TSD303 передавал пароль в открытом виде по шине USB.
- Исследователь подчеркивает, что аппаратная безопасность часто оказывается лишь маркетинговой уловкой.
Проблемы безопасности и реакция Lenovo
Первоначальный анализ ThinkPlus FU100 прошел в прошлом году, после чего компания выпустила обновление прошивки и предложила пользователям обращаться в сервисную службу. Процесс исправления потребовал возврата устройств или выездного обновления, что оказалось крайне неудобным для клиентов. Компания оценила уязвимость как высокую, отметив риск обхода аутентификации через конфигурационное софт-обеспечение.
Кроме того, в другом устройстве вендора, внешнем SSD TSD303, данные действительно шифровались, но корректный пароль отправлялся обратно по USB в незашифрованном виде для сравнения программным обеспечением. Первая попытка патча также оказалась уязвимой для реверс-инжиниринга, и только позднее производитель перенес проверку пароля непосредственно на сам накопитель.
Читайте такжеLenovo ThinkPlus FU100 и другие флешки оказались уязвимыРоль искусственного интеллекта в аудите
В ходе дальнейшего исследования Ли использовал ИИ-помощник OpenAI Codex для автоматизации реверс-инжиниринга программной защиты других производителей. С помощью искусственного интеллекта удалось всего за несколько минут взломать защитные механизмы таких брендов, как Netac, KakaSoft и Nexcopy, обнаружив фиксированные ключи и жестко прописанные пароли в диагностических логах.
Подобные исследования доказывают, что клиентская валидация никогда не дает абсолютной защиты, а заявляемые производителями функции безопасности требуют независимой проверки. Эксперты рекомендуют с осторожностью относиться к аппаратным накопителям с сомнительной криптографической архитектурой.
Источник: Latest from Tom's Hardware