Lenovo ThinkPlus FU100 fleshkalari shifrlanmagani aniqlandi
Lenovo ThinkPlus FU100 himoyalangan fleshkasi shifrlanmagan oddiy SD-karta bo'lib chiqdi. Mutaxassis bir nechta gadjetlarda xavflarni topdi.
Zamonaviy raqamli xavfsizlik va gadjetlarning maxfiyligi ko'pincha ishlab chiqaruvchilarning marketing va'dalariga mos kelmasligi mumkin. Xavfsizlik bo'yicha tadqiqotchi Syushen Li bir nechta mashhur brendlarning shifrlangan deb sotiladigan USB-fleshka va qattiq disklarini tekshirib ko'rib, jiddiy kamchiliklarni aniqladi.
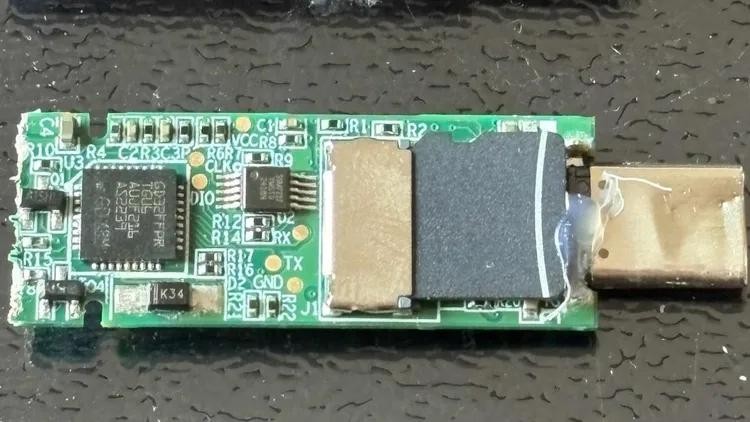
- Lenovo ThinkPlus FU100 modeli 256-bitli AES shifrlash va barmoq izi skaneriga ega ekanligi aytilgan bo'lsa-da, ichida oddiy SD-kartali kartrider chiqyapti.
- Lenovo TSD303 tashqi SSD diski parolni tekshirish vaqtida uning kombinatsiyasini kompyuterga ochiq holda yuborgan.
- OpenAI Codex sun'iy intellekti yordamida Netac fleshkasi himoyasini atigi yetti daqiqada buzib o'tishga muvaffaq bo'lindi.
- Tekshirilgan to'qqizta qurilmaning aksariyatida ma'lumotlar aslida shifrlanmagani yoki zaif kodga ega ekanligi ma'lum bo'ldi.
Lenovo va boshqa brendlar qurilmalaridagi muammolar
Lenovo ThinkPlus FU100 fleshkasi xaridorlarga apparat darajasidagi AES shifrlashi va barmoq izi skaneri bilan ta'minlangan ishonchli qurilma sifatida taklif qilingan edi. Biroq uni ochib ko'rishganda, barmoq izi skaneri faqat kompyuterga ulanishga ruxsat berishi, ma'lumotlarning o'zi esa hech qanday shifrsiz oddiy SD-kartada saqlanishi ma'lum bo'ldi. Qurilmani qo'lga kiritgan har qanday begona shaxs xotira kartasidan ma'lumotlarni osongina o'qib olishi mumkin.
Kompaniyaning yana bir qurilmasi — TSD303 tashqi SSD'si ma'lumotlarni shifrlagan bo'lsa-da, parol tekshirilganda uni USB orqali ochiq holda uzatgan. Birinchi yangilanish bu xatoni tuzatgan ko'rinsada, dasturiy ta'minotdan tiklab bo'ladigan zaif kalitdan foydalangan. Faqatgina keyingi dasturiy ta'minot yangilanishi parolni tekshirish jarayonini to'g'ridan-to'g'ri fleshkaning o'ziga ko'chirgan.
Shuningdek o‘qingLenovo ThinkPlus FU100: barmoq iziga ega fleshka odatiy SD-karta bo'lib chiqdiSun'iy intellekt yordamida teskari muhandislik
Tadqiqotchi tahlil jarayonida OpenAI kompaniyasining Codex vositasidan foydalangan bo'lib, bu zaifliklarni qidirish va dastur kodlarini tahlil qilish jarayonini sezilarli darajada tezlashtirdi. Masalan, Netac fleshkasining himoyasi atigi yetti daqiqada buzildi, chunki dastur kodida doimiy kalit yashiringan va foydalanuvchi parollari diagnostika jurnallariga yozib borilgan.
Shuningdek, nusxalashdan himoya qiluvchi KakaSoft va Nexcopy kabi dasturiy ta'minotlar ham sinovdan o'tkazilib, ularda jiddiy xavfsizlik teshiklari borligi aniqlandi. Masalan, KakaSoft dasturining shifrlash algoritmini sun'iy intellekt 26 daqiqada ochgan bo'lsa, Nexcopy mahsulotini chetlab o'tishga 10 daqiqa yetarli bo'lgan, chunki kalit ilovaga o'rnatilgan sertifikat ichida ochiq holda yotgan edi.
IT sohasi va foydalanuvchilar uchun ahamiyati
Aniqlangan ushbu muammolar turli ishlab chiqaruvchilar foydalanadigan tayyor SDK va himoya vositalarining ishonchsizligini ko'rsatadi. Tadqiqotchi aniqlangan xavflar haqida barcha dastur ishlab chiqaruvchilarini ogohlantirib o'tirmasligini bildirdi, chunki jismoniy fleshkalarni sotuvdan qaytarib olish yoki yangilash amalda deyarli imkonsiz.
Shu bilan birga, mutaxassis xavfsizroq yondashuv sifatida ochiq kodli Phantomdrive loyihasini keltirib o'tdi. U ham microSD kartadan foydalanadi, ammo ma'lumotlarni foydalanuvchi parolidan hosil bo'ladigan maxsus kalit yordamida shifrlaydi, shu sababli kartani shunchaki sug'urib olib o'qishning iloji yo'q.
Manba: iXBT.com