Lenovo ThinkPlus FU100 и другие флешки оказались уязвимы
Защищенная флешка Lenovo ThinkPlus FU100 оказалась обычной SD-картой без шифрования. Исследователь нашел уязвимости в девяти накопителях.
Кибербезопасность современных аппаратных средств часто оказывается под угрозой из-за скрытых конструктивных недочетов и маркетинговых уловок производителей. Исследователь в области кибербезопасности Сюйшэн Ли провел масштабный анализ защищенных USB-накопителей и выявил критические уязвимости в продукции известных брендов, включая Lenovo.
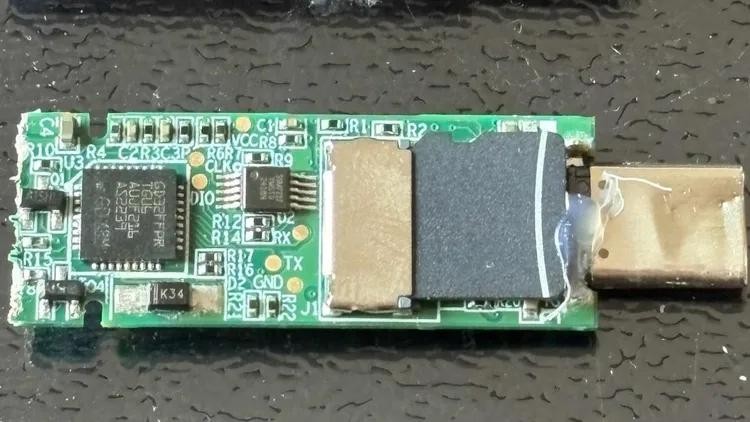
- Популярная флешка Lenovo ThinkPlus FU100 с заявленным шифрованием AES-256 и сканером отпечатков внутри оказалась обычным картридером с SD-картой.
- Внешний SSD Lenovo TSD303 передавал пароль в открытом виде на компьютер через USB при проверке.
- Использование инструментов на базе искусственного интеллекта позволило взломать накопитель Netac всего за семь минут.
- Из девяти проверенных устройств нескольких производителей многие хранили данные без шифрования или имели критические бреши в ПО.
Проблемы с накопителями Lenovo и другими брендами
Популярная модель Lenovo ThinkPlus FU100 позиционировалась как надежное устройство с аппаратным 256-битным шифрованием AES и биометрической защитой. Однако в ходе разборки выяснилось, что сканер отпечатков пальцев выполняет лишь декоративную роль, разрешая или запрещая подключение к ПК, а сами файлы хранятся на обычной SD-карте в незашифрованном виде. Любой злоумышленник с физическим доступом к устройству может извлечь карту и легко прочитать её содержимое.
Другой накопитель компании, внешний SSD TSD303, действительно шифровал данные, но допускал опасную ошибку: при проверке подлинности пароля он отправлял правильную комбинацию на компьютер в незашифрованном виде. Первое исправление от производителя использовало слабый программный ключ, который легко восстанавливался, и лишь последующие прошивки перенесли проверку пароля непосредственно на сам накопитель.
Читайте такжеLenovo ThinkPlus FU100: флешка с отпечатком пальца оказалась обычной SD-картойРоль искусственного интеллекта в обратном проектировании
Для проведения анализа исследователь задействовал инструменты обратного проектирования в связке с языковой моделью Codex от OpenAI. Это позволило автоматизировать процесс поиска уязвимостей и значительно ускорить взлом специализированного софта и прошивок. Например, защита USB-накопителя Netac была полностью преодолена всего за семь минут, так как алгоритмический ключ был жестко прописан в коде, а пользовательские пароли сохранялись в диагностических журналах.
Аналогичные проблемы были выявлены в программных средствах защиты от копирования. Защиту утилиты KakaSoft USB Copy Protection удалось расшифровать за 26 минут, восстановив внутренний алгоритм генерации паролей. Программа Nexcopy Copy Secure пала через 10 минут из-за сертификата безопасности, встроенного прямо в приложение для просмотра файлов, а в SecZure YutianDun обнаружились скрытые учетные записи со слабыми учетными данными.
Что это значит для пользователей и рынка безопасности
Выявленные уязвимости ставят под сомнение эффективность готовых комплектов средств разработки, используемых различными вендорами для создания якобы защищенных накопителей. Исследователь решил не уведомлять разработчиков некоторых уязвимых утилит, поскольку аппаратные физические носители практически невозможно оперативно отозвать или обновить у конечных пользователей в случае взлома.
В качестве альтернативы и примера правильного подхода эксперт отметил открытый проект Phantomdrive. Данное решение также использует карту microSD внутри корпуса, однако шифрует каждый файл уникальным ключом, производным от пользовательского пароля, что делает извлечение носителя бесполезным для злоумышленника.
Источник: iXBT.com