Инструмент для хакеров Artex оказался в открытом доступе в сети
Исследователи обнаружили сотни серверов с ПО Artex, доступных без пароля. Инструмент используется в кибератаках, включая взломы финансовых и IT-компаний.
·1 мин. чтения
Исследователи в области кибербезопасности обнаружили сотни незащищенных серверов, на которых развернут инструмент для автоматизированного тестирования на проникновение Artex. Проблема заключается в том, что эти системы доступны из интернета без какой-либо аутентификации, что создает серьезную угрозу безопасности.
- Более 800 публично доступных экземпляров Artex были выявлены экспертами Censys.
- Программное обеспечение позволяет проводить кибератаки от разведки до кражи данных.
- Artex уже связывают с атаками на корейские банки и IT-провайдера ConnectWise.
- Разработчики приняли решение сделать проект закрытым, но старые версии все еще доступны.
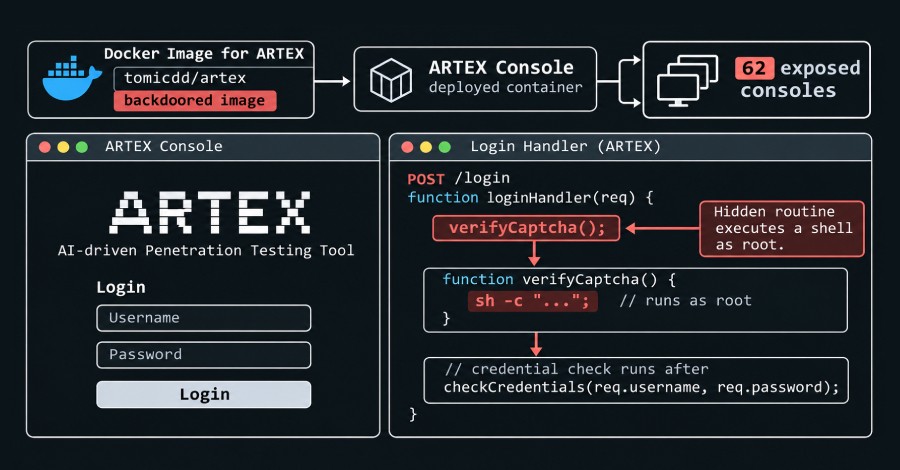
Что такое Artex и почему это опасно Artex представляет собой автономный инструмент с открытым исходным кодом, использующий ИИ-агентов для поиска уязвимостей. В отличие от корпоративных решений, он бесплатен и доступен для скачивания, что сделало его популярным среди хакеров. Microsoft характеризует Artex как систему, способную выполнять сложные кибератаки с минимальным вмешательством человека.
Уязвимости в настройках и масштаб атак Специалисты компании Censys подтвердили, что многие из обнаруженных экземпляров Artex были настроены неправильно, не требуя пароля для доступа. Хотя не все владельцы серверов преследуют преступные цели, сам факт открытого доступа превращает эти инструменты в легкую добычу для злоумышленников, которые могут использовать их для взлома сетей и внедрения вредоносного ПО.
Последствия для индустрии и защиты данных Использование Artex уже привело к ряду крупных инцидентов, включая кражу данных у клиентов ConnectWise через облачные сервисы Microsoft. Злоумышленники использовали инструмент для быстрой эксплуатации слабых паролей и отсутствия многофакторной аутентификации. Несмотря на переход Artex на закрытую модель распространения, существующие копии кода продолжают использоваться в реальных атаках, что требует от системных администраторов повышенной бдительности в проверке конфигураций своих серверов.
Источник: TechCrunch