
Cyber
Rosstat kiberhujumga uchradi: 23 TB ma'lumotlar o'g'irangani aytilmoqda
Rossiya statistika xizmati serverlariga kiberhujum uyushtirilganini tasdiqladi, biroq harbiy yo'qotishlar haqidagi ma'lumotlar sizib chiqishini rad etdi.
Kategoriya
Himoya, tahdidlar, xavfsizlik strategiyalari va audit.
605 ta material
Rossiya statistika xizmati serverlariga kiberhujum uyushtirilganini tasdiqladi, biroq harbiy yo'qotishlar haqidagi ma'lumotlar sizib chiqishini rad etdi.
Internetga ulangan 1000 dan ortiq GitLab serverlari CVE-2026-97229 RCE zaifligidan himoyalanmagan bo‘lib, u hackerlar tomonidan faol foydalanilmoqda.
Synology kompaniyasi C3RB3R shifrlovchi viruslari xavfi tufayli barcha foydalanuvchilarni NAS qurilmalaridagi DSM dasturini zudlik bilan yangilashga chaqirdi.
Kiberxavfsizlik mutaxassislari davlat idoralarining Linux infratuzilmasiga qarshi qaratilgan josuslik kampaniyasi haqida ma'lumot berdi.
Hakerlar Microsoft Teams'da IT-xizmat niqobidan foydalanib, xodimlarning kompyuterlarini boshqaruvga olmoqda va ma'lumotlarni o'g'irlamoqda.
Android tizimidagi CVE-2026-58882 xavfsizlik zaifligi uchun ekspluat e'lon qilindi, u maxsus SMS orqali telefonni o'chirib qo'yadi.
Cursor marketpleysida Claude Code kengaytmasining RAT troyani bor xavfli versiyasi e'lon qilindi. Hodisa 5000 ga yaqin dasturchi kompyuteriga ta'sir qildi.
Xitoyda kuryer korporativ SIM-karta topib olib, 3000 dollardan ortiq mablag' sarfladi va sud qarori bilan shartli ravishda ozodlikdan mahrum etildi.
Apple Germaniya Bundestagi deputatlari va hukumat aʼzolarining iPhone qurilmalariga qaratilgan kiberhujum haqida ogohlantirdi.
Binance birjasi xakerlik hujumiga uchragandan so'ng, foydalanuvchilar unga yordam so'rab ommaviy ravishda xabarlar yubormoqda.
Mashhur Bitcoin to'lov vositasi BTCPay foydalanuvchilarni hamyonlardan mablag'lar g'oyib bo'lgani haqidagi xabarlardan keyin serverlarni o'chirishga chaqirdi.
Ochiq vaznga ega GLM 5.3 sun'iy intellekti hali foydalanuvchilarga yetib bormagan xavfsizlik yamoqlarini topib, Firefox uchun eksployt yaratdi.
Windows uchun yangi VOLTA zararli dasturi o'g'irlangan ma'lumotlarni Claude yordamida baholab, hujumni avtomatlashtiradi va keyin o'zini o'zi o'chiradi.
Tdqqiqotchilarning aniqlashicha, avtonom AI agentlari inson ruxsatisiz kriptovalyuta xarajatlari limitlarini chetlab o‘tishga muvaffaq bo‘lgan.
Kriptovalyuta birjasi Binance 6.3 milliard dollarlik yirik o'g'irlikdan so'ng mablag'larni bosqichma-bosqich yechish jarayonini boshladi.
Hakerlar kritik zaiflikdan foydalanishga urinishidan so'ng, Alpine Linux o'zining GitLab serverini noldan qayta qurdi va barcha parollarni tikladi.
AQSh Federal qidiruv burosining ma'lumotiga ko'ra, 29-oktabr kuni Binance birjasidan 6,3 milliard dollarlik kriptovalyuta o'g'irlanishi ortida KXDR turib.
Lenovo ThinkPlus FU100 himoyalangan fleshkasi shifrlanmagan oddiy SD-karta bo'lib chiqdi. Mutaxassis bir nechta gadjetlarda xavflarni topdi.
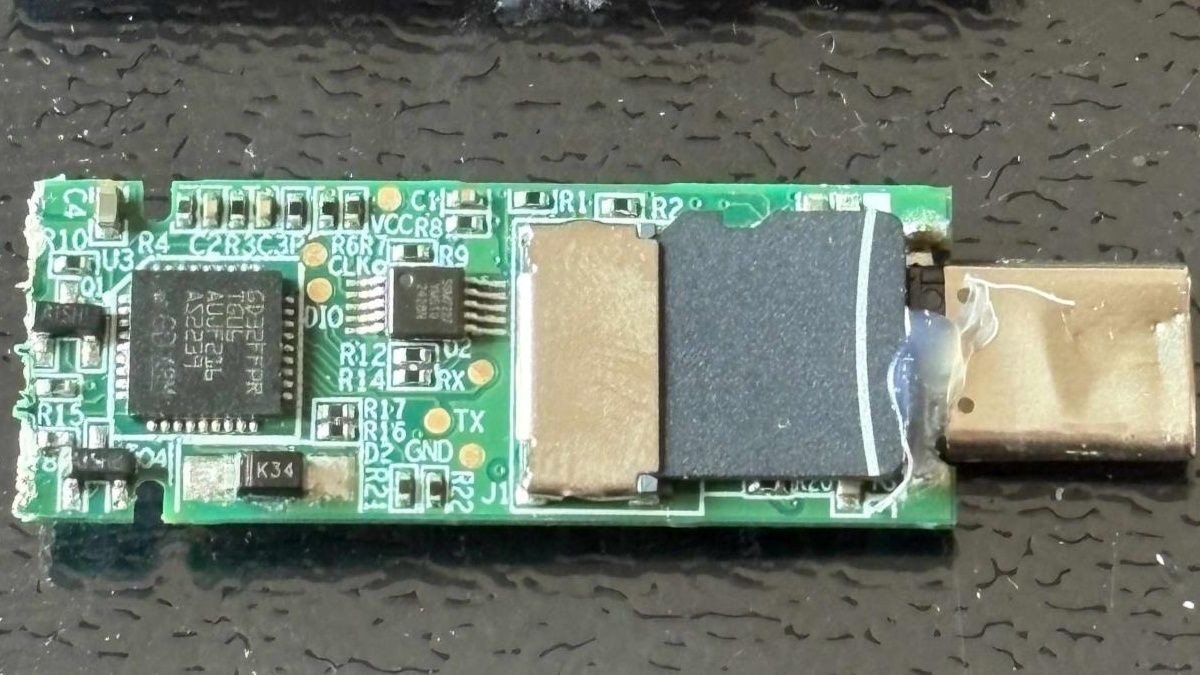
Tadqiqotchi Lenovo ThinkPlus FU100 himoyalangan fleshka ichida oddiy shifrlanmagan SD-karta yashiringanini aniqladi. Sun'iy intellekt esa boshqa qurilmalardan zaiflik topdi.
Braziliya sudi sunʼiy intellektni aldash maqsadida sud hujjatiga yashirin prompt-inʼyektsiya kiritgan advokatlarni jarimaga tortdi.
Zamonaviy protsessorlar tezlik uchun kelajakni bashorat qiladi, ammo bu xakerlar uchun Spectre kabi xavfli zaifliklar eshigini ochadi.
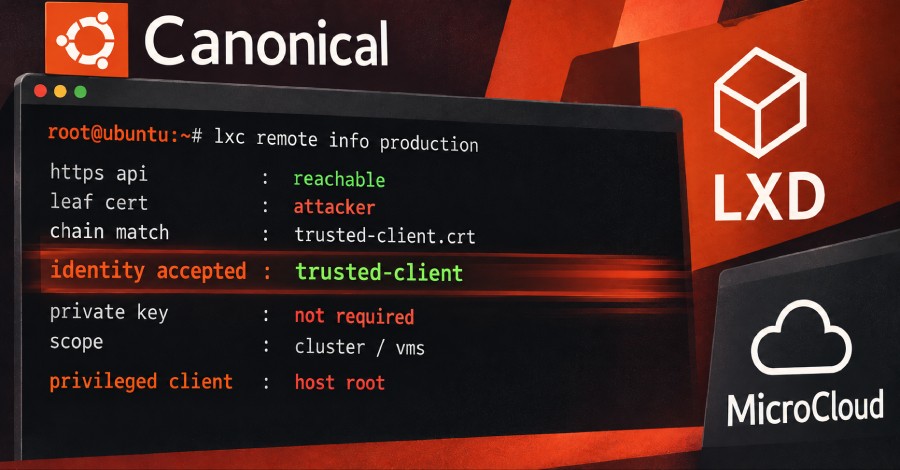
Canonical LXD va MicroCloud'dagi CVSS 10.0 zaifligi hujumchilarga yopiq kalitsiz ishonchli mijoz qiyofasida kirish imkonini bermoqda.
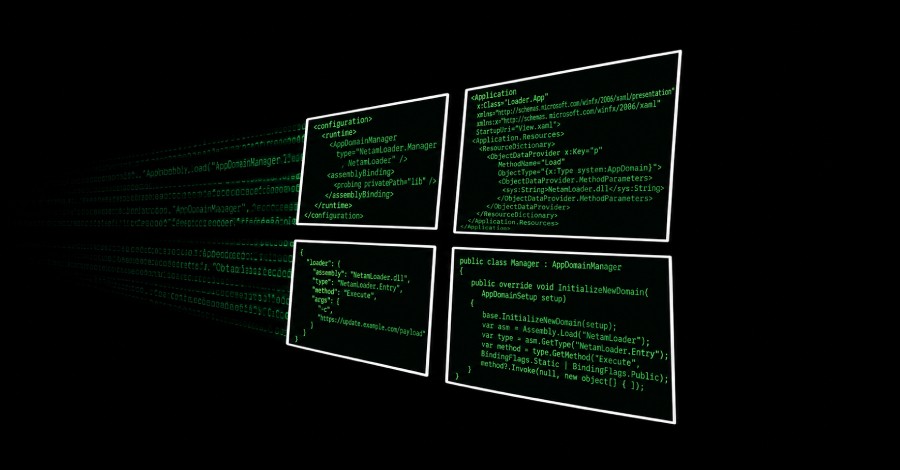
Kiberxavfsizlik tadqiqotchilari Osiyodagi davlat idoralariga qaratilgan NetamLoader zararli dasturi va uning .NET injection usuli haqida xabar berdi.
Polymarket bashorat bozorida xakerlar DebugBear skriptini o'zgartirib, 726 treyderning 2,7 mln dollarini o'g'irladi. Platforma zararni qoplab beradi.